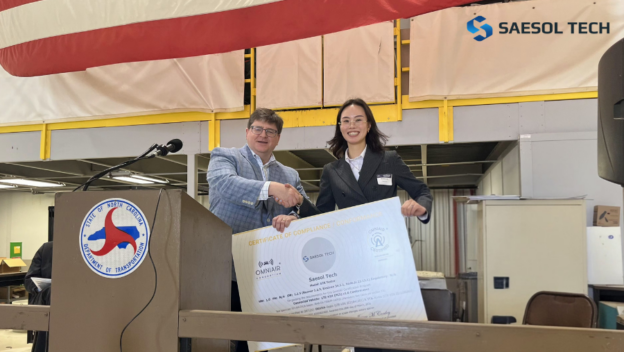
국내 기업이 개발한 자율주행 보안 기술이 세계 시장에서 기술력을 공인받았다. 한국정보통신기술협회(TTA)는 국내 자율주행 보안 솔루션 기업인 새솔테크의 제품이 세계 최초로 ‘옴니에어(OmniAir)’ 보안 분야 공인인증 시험장비로 승인받았다고 7일 밝혔다.
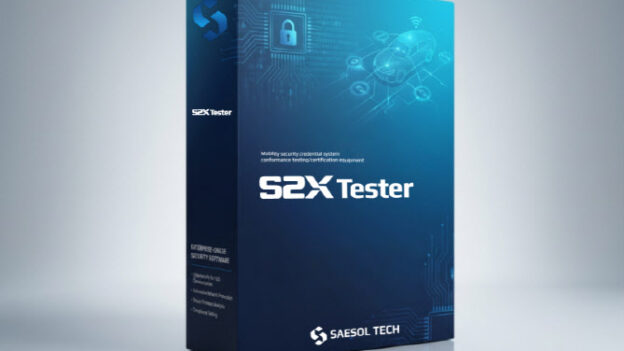
이번에 인정받은 제품은 ‘차세대 V2X 보안인증체계 규격 시험장비’다. 글로벌 인증기관인 옴니에어 컨소시엄으로부터 공인인증 시험장비(OQTE) 지위를 획득한 것은 국내 기업 중 최초다. V2X(Vehicle to Everything)는 차량이 유·무선망을 통해 도로 인프라 및 다른 차량과 데이터를 주고받는 기술로, 자율주행의 핵심 요소로 꼽힌다.
모빌리티 사이버보안 전문기업 새솔테크(대표 한준혁)가 미국 V2X(차량·사물 간 통신) 시험·인증 전문기관 옴니에어 컨소시엄(OmniAir Consortium)으로부터 OQTE(OmniAir Qualified Test Equipment) 인증을 취득했다고 2일 밝혔다.
OQTE 인증은 옴니에어가 V2X 표준 적합성 검증에 필요한 기술 요건 충족 여부를 공식 인증하는 제도다. 인증 장비는 옴니에어 기반 글로벌 V2X 인증 생태계에서 공식 시험 도구로 활용할 수 있다. 북미 C-ITS(차세대 지능형 교통체계) 시장 진입을 위한 핵심 요건으로도 평가된다.
모빌리티 사이버보안 전문기업 새솔테크(대표 한준혁)가 ‘차세대 도로 과금 시스템(Road User Charging, RUC)’ 시장 공략에 본격 나선다고 2일 밝혔다.
새솔테크 관계자는 “미국자동차공학회(SAE)가 제정한 RUC 표준 ‘SAE J3217’의 핵심 보안 기술(ISO 21177)을 세계 최초로 개발 및 상용화했다”며 “통행료 결제 등 민감 금융 정보가 오가는 RUC 시스템에서 데이터 무결성과 개인정보 보호를 구현할 수 있는 기술적 토대를 마련했다”고 설명했다.
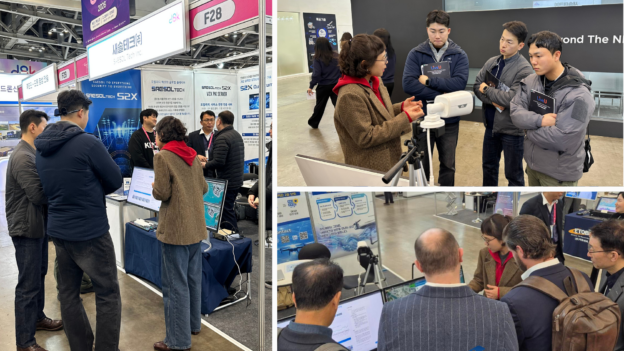
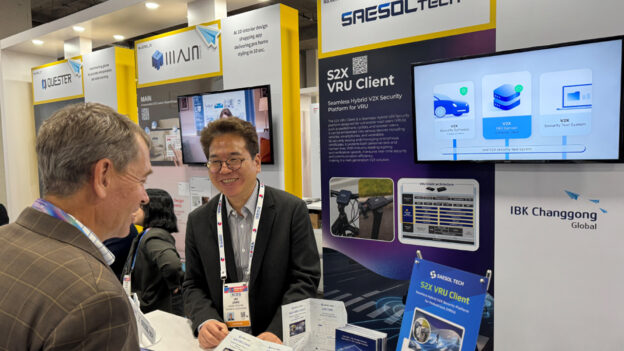
자율주행 및 커넥티드카 보안 솔루션 전문기업 새솔테크(대표 한준혁)는 CES 2026 IBK창공관에 참가해, 차세대 통신 기술 V2N2X(Vehicle-to-Network-to-Everything)에 역량을 집중한 도로 취약층(VRU) 보호용 보안 솔루션 ‘S2X VRU Client’를 선보였다고 27일 밝혔다.
이번 CES 2026에서 최초 공개한 새솔테크의 ‘S2X VRU Client’는 차량·스마트폰·웨어러블 등 다양한 디바이스에 적용 가능한 심리스(Seamless) 하이브리드 V2N2X 보안 플랫폼이다. 익명 인증서를 기반으로 한 개인정보 보호 기능과 고속 서명·검증 기술을 통한 실시간 통신 안정성, 높은 상호운용성을 갖춘 것이 특징이다. (중략)
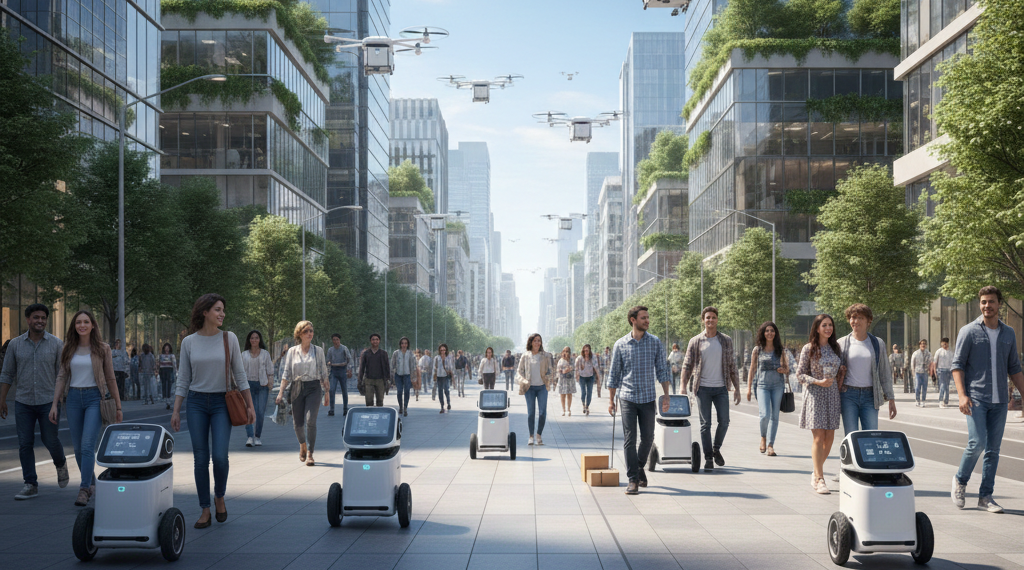
최근 우리 주변에서 자율주행 로봇을 마주치는 일이 점점 더 흔해지고 있습니다. 이는 인공지능이 새로운 국면으로 접어들고 있음을 보여주는 신호입니다. 엔비디아의 CEO 젠슨 황은 이러한 현상을 ‘피지컬 AI(Physical AI)’라 정의하며, “로봇의 챗GPT 모멘트가 오고 있다”고 선언했습니다.
피지컬 AI는 텍스트·이미지 생성 중심의 기존 AI를 넘어, 현실 세계에서 인식·추론·계획·행동을 수행하는 인공지능을 의미합니다. 문제는 이 변화 속도에 비해 보안과 신뢰 체계는 아직 준비되지 않았다는 점입니다. 우리는 기존 사이버 보안 규칙만으로는 대응할 수 없는 물리적 사고와 안전 위협의 시대로 들어서고 있습니다.
1.피지컬 AI란 무엇인가: AI는 이제 ‘행동’한다
피지컬 AI(Physical AI)는 단순히 판단하는 AI가 아니라, 현실 공간에서 직접 움직이고 상호작용하는 AI입니다. 젠슨 황은 이를 “처리(Compute)–추론(Reasoning)–계획(Planning)–행동(Action)이 가능한 물리 AI”라고 설명합니다. 기존 AI가 디지털 세계에 머물렀다면, 피지컬 AI는 로봇이라는 물리적 매개체를 통해 도시, 공장, 물류 현장, 일상 공간으로 확장되고 있습니다. 다시 말해, 가상 세계의 AI가 현실 세계로 ‘나온 것’입니다.
2.진짜 위험은 로봇이 아니라, 믿을 수 없는 세상이다
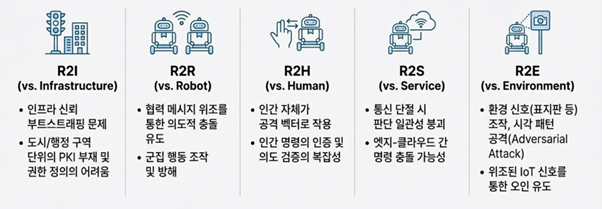
피지컬 AI 시대의 로봇은 단독으로 움이지 않습니다. 주변 인프라, 사람, 다른 로봇, 서비스, 시스템 등 모든것과 끊임없이 소통하며 움직여야 합니다. 이를 설명하는 개념이 바로 ‘R2X(Robot-to-Everything)’입니다. R2X는 단순히 로봇과 사물이 통신하는 기술을 넘어, 로봇이 “누구의 신호를 인식하고, 무엇을 믿고, 어떻게 행동할지” 결정하는 ‘상호작용 구조’를 의미합니다. ‘모든 것(Everything)’의 복잡성은 R2X를 구성하는 5가지 요소를 통해 명확해집니다.
R2I (Robot-to-Infrastructure): 신호등, 출입문, 엘리베이터 같은 도시 인프라와의 상호작용
R2R (Robot-to-Robot): 다른 로봇과의 군집 행동이나 협력
R2H (Robot-to-Human): 사람의 음성, 제스처, 명령에 대한 반응
R2S (Robot-to-Service): 관제, 결제 등 클라우드 서비스와의 통신
R2E (Robot-to-Environment): 표지판, 시각 패턴 등 주변 환경 정보 인식
기존의 차량 통신 기술인 V2X와 비교하면 R2X가 마주한 도전의 크기를 짐작할 수 있습니다.
구분
V2X (Vehicle-to-Everything)
R2X (Robot-to-Everything)
주체
차량
로봇(배송, 산업, 서비스)
환경
도로 중심, 규제된 공간
보행로, 건물, 실내외
상호 작용 대상
차량, 신호등, 도로 인프라
인프라, 로봇, 사람, 서비스
행동 영향
주행 제어
이동/정지/접근/조작/인도
위협 모델
정형화되어 있음
비정형화되어 있음
핵심적인 차이는 로봇이 마주하는 환경이 ‘비정형화’되어 있다는 점입니다. 도로나 신호 체계처럼 규칙이 명확한 공간과 달리, 로봇은 사전에 신뢰 관계가 없는 수많은 익명의 존재(사람, 다른 로봇, 임시 인프라 등)와 상호작용해야 합니다. 진짜 문제는 로봇 자체가 아니라, 로봇이 모든 것을 믿을 수 없는 복잡한 세상에서 작동해야 한다는 사실입니다.
3.메시지 하나가 사고로 이어진다: R2X 보안의 핵심 위험
이처럼 혼란스러운 세상에서 위험이 침투하는 가장 주된 경로는 물리적 공격이 아닌 디지털 공격, 바로 ‘메시지’ 그 자체입니다. 전통적인 IT 시스템에서 메시지는 데이터 처리 과정의 일부지만, R2X 환경에서 메시지는 곧 물리적인 행동으로 직결됩니다. 로봇은 출입문으로부터 ‘열림’ 신호를 받으면 안으로 들어가고, ‘대기’ 신호를 받으면 그 자리에 멈춥니다.
이러한 직접적인 연결은 메시지 조작이 곧 물리적 사고로 이어짐을 의미합니다. 예를 들어, 오염된 메시지는 다른 로봇으로부터 온 협력 신호를 위조해 의도적인 충돌을 유도(R2R 공격)하거나, 길바닥의 시각 패턴을 조작해 로봇이 제한 구역으로 들어가게 만들(R2E 공격) 수 있습니다.
즉, 잘못된 메시지 하나가 실제 사고를 만든다는 점이 피지컬 AI 보안의 본질입니다.
4.기존의 보안 방식만으로는 충분하지 않다
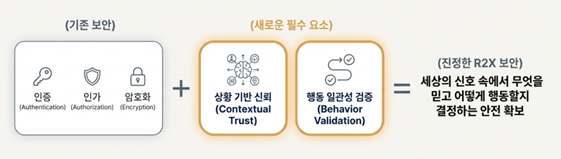
이처럼 물리적 행동을 전제하는 R2X 환경에서는 기존 사이버 보안의 3대 원칙인 인증(Authentication), 인가(Authorization), 암호화(Encryption)만으로는 부족합니다. 물론, 공개 키 인프라(PKI)와 같은 강력한 기반 보안이 전제되어야 하는 것은 당연합니다. 하지만 그 위에 로봇이 수많은 신호 속에서 안전하게 판단하고 행동하기 위한 두 가지 새로운 보안 개념이 추가되어야 합니다.
상황 기반 신뢰 (Contextual Trust): 인증된 신호라 할지라도 현재 상황에 부합하는지 판단하는 능력입니다. 마치 열쇠(인증)가 있어 건물에 들어갈 권한이 있더라도, 화재 경보가 울리고 있다면 들어가지 않는 것이 상식인 것처럼, 로봇에게도 이런 디지털 ‘상식’이 필요합니다.
행동 일관성 검증 (Behavior Validation): 수신한 명령이 전체 임무와 모순되지 않는지 확인하는 ‘정신 점검’과 같습니다. 예를 들어, 101호에 택배를 배송하는 임무를 가진 로봇이 갑자기 옥상으로 가라는 명령을 받는다면, 행동 일관성 검증은 이를 비정상적이고 잠재적으로 위험한 지시로 판단하고 거부해야 합니다.
5.R2X 보안은 로봇의 ‘자격증’이 된다
결론적으로 R2X 보안은 로봇 기업이 선택적으로 추가할 수 있는 기술적 사양이 아닙니다. 이는 로봇이 도시에 진입하고 우리 일상에서 작동하기 위한 필수적인 전제 조건, 즉 ‘자격증’이 됩니다.
모빌리티 보안의 글로벌 플레이어 ‘새솔테크’는 이미 이 도전에 나서고 있습니다. 새솔테크 최근 산업통상자원부가 주관하는 도심 특화형 5G R2X(Robot to Everything) 기반 완전 자동화 라스트마일 배송 시스템 개발 및 실증’ 사업의 보안 분야를 담당하며 현실 환경에서 R2X 보안을 구현하고 있습니다.
이미 글로벌 완성차 업체(OEM)의 양산 차량에 V2X 보안 솔루션을 공급한 경험을 바탕으로, 미래의 위협인 양자 컴퓨터 공격에 대비한 양자내성암호(PQC) 기술까지 준비하며 R2X 보안을 선도하고 있습니다. 앞으로 R2X 보안 역량은 로봇 기업이 도시와 서비스 계약을 맺기 위한 핵심 ‘자격 조건’이 될 것입니다.
피지컬 AI시대, 신뢰할 수 있는 인프라가 곧 경쟁력
피지컬 AI 시대가 본격화되면서 로봇은 우리의 새로운 이웃이 되어가고 있습니다. 따라서 우리의 과제는 명확합니다. 로봇을 만드는 기술을 넘어, 로봇이 신뢰할 수 있는 세상을 설계하는 것입니다. 로봇이 우리 삶의 일부가 되는 미래, 우리는 그들이 안전하게 움직일 수 있는 디지털 신뢰 인프라를 구축할 준비가 되어 있을까요?
지난 1월 CES 2025를 방문한 젠슨 황이 월가 분석가들과 진행한 간담회에서 초기 단계에 있는 양자 컴퓨터의 발전 속도에 대한 질문을 받고, “유용한 수준이 되려면 20년에서 30년 정도 소요될 것”이라고 말하면서 양자 컴퓨터 관련 주가가 큰 폭으로 떨어지는 해프닝이 있었다.
하지만 알파벳의 최고 경영자인 순다이 피차이는, 2월 12일 두바이에서 열린 세계정부정상회의에서 “양자컴퓨팅이 5~10년 후에 가능해질 것”이라는 긍정적인 전망을 내놓아 젠슨 황의 전망을 무색하게 만들었다.
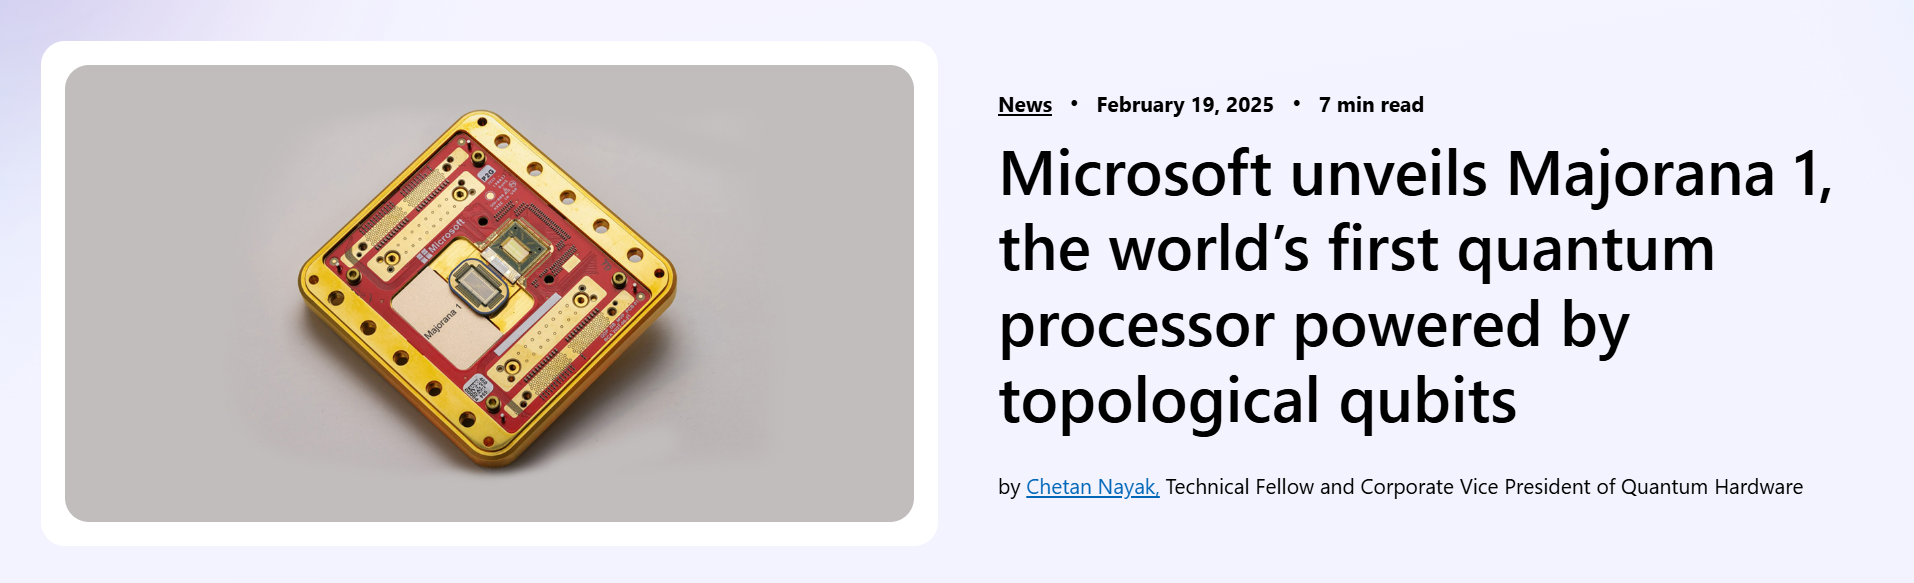
2024년 12월 9일에 발표된 구글 퀀텀 AI의 ‘윌로우칩’은 슈퍼컴퓨터로 10조 7천억년이 걸리는 계산을 5분 내에 수행해 전문가들을 깜짝 놀라게 만들었으며, 특정 양자 알고리즘을 사용해 현대적인 보안 인프라에 매우 중요한 난수 생성 문제를 해결하는 성과를 거두었다. 순다이 파차이의 자신감은 바로 이런 실증적인 성과에서 비롯된 것이라고 보면 틀림없다.
이렇듯 하루가 다르게 변화하는 보안 기술 환경 속에서 C-ITS, 자동차 관련 업계가 대비해야 할 주요 기술 발전을 네 가지 관점으로 살펴보았다.
💡C-ITS/자동차 업계에서 바라보는 제로트러스트
C-ITS(Cooperative Intelligent Transport Systems, 차세대 지능형 교통 시스템)는 교통 효율성과 안전성을 획기적으로 향상시킬 수 있는 핵심 기술이지만, 동시에 다양한 보안 위협에 노출될 수 있다는 문제점을 안고 있다. C-ITS는 차량, 도로 인프라, 중앙 시스템 등 다양한 구성 요소가 서로 연결되어 정보를 교환하는 복잡한 시스템이기 때문에, 기존의 경계 기반 보안 방식으로는 효과적인 보안을 확보하기 어렵다. 데이터 위변조, 불법 접근과 제어, 서비스 거부 공격, 사생활 침해는 C-ITS를 위협하는 주요 보안 위협이며, 오작동과 사고 발생 위험이 증가할 뿐만 아니라 사회적인 혼란을 초래하거나 개인 정보 유출에 따른 다양한 부작용을 불러 일으킨다.
제로트러스트 (Zero Trust)는 “절대적으로 신뢰하지 않고, 항상 검증한다”는 원칙에 의거해 모든 접근과 통신을 보안 위협으로 간주하고, 최소 권한 부여, 마이크로 세그먼트, 지속적인 검증 등을 통해 보안을 강화하는 보안 패러다임이다. C-ITS 환경에 제로 트러스트를 적용하면 기존 보안 방식의 한계를 극복하고, 더욱 안전하고 신뢰할 수 있는 미래 교통 시스템을 구축할 수 있다.
✅ 최소 권한 부여 : C-ITS 구성 요소와 사용자에게 반드시 필요한 최소한의 권한만 부여한다. 역할 기반 접근 제어(RBAC, Role Based Access Control)과 속성 기반 접근 제어(Attribute Based Access Control)를 적용해 권한을 세분화하며, 필요에 따라 동적으로 권한을 조정한다.
✅ 마이크로 세그먼트 : C-ITS 네트워크를 기능/보안 수준/데이터 중요도 등의 기준으로 작은 영역(세그먼트)로 분리한다. 각 세그먼트 간에는 엄격한 접근 제어를 적용하며, 공격이 발생하더라도 피해를 최소화한다.
✅ 지속 검증 : C-ITS 구성 요소, 사용자, 네트워크 트래픽 등 모든 접근과 통신 시도를 지속적으로 검증한다. 다중 인증(MFA), 행위 기반 분석, 위협 인텔리전스 활용 등을 통해 보안 검증 수준을 높인다.
자동차, 정보통신, 전기·전자 산업을 포함한 다양한 글로벌 기업들이 참여하는 5GAA(5G Automotive Association) 역시 차량 내부 보안 위협, V2X 통신 취약점, 도로 인프라 공격 등에 대응하기 위해 동적 신뢰 평가(Dynamic Trust Assessment)를 핵심으로 하는 신뢰 구축 모델을 연구하고 있다. 이는 제로 트러스트의 원칙과 부합하는 접근 방식으로, C-ITS 환경에서의 사이버 보안 체계를 한층 더 고도화 할 수 있다.
💡AI 보안
생성형 AI의 등장으로 인해 보안에 대한 사고 방식이 완전히 바뀌고 있다. 공격자는 AI를 사용해 침해를 일으키고, 기업은 AI를 사용해 이런 공격을 방어한다. AI가 창이자 방패가 되므로 한쪽의 이익만 챙길 수는 없는 상황이다. 방어 측면에서 AI는 미처 생각하지 못했던 취약점을 개선해 방어를 강화하고, 미묘한 공격을 식별하고, 대응 시간을 단축하는 데 도움을 준다. 반면에 공격 측면에서 점점 더 정교한 공격이 가능하게 되며, 새로운 공격 기법이 탑재된 코드를 자동으로 생성하는 데 도움을 준다. 방어자와 공격자는 점차 군비 경쟁을 강화하게 되며 이는 어느 한쪽이 지쳐서 포기할 때까지 계속될 것이다.
자동차와 관련해서는 자율 주행 보조 시스템의 보안 강화가 가장 큰 이슈로 떠오르고 있다. AI는 자율주행 시스템의 핵심 기술로 사용되지만 동시에 해킹의 대상이 될 수도 있다. 즉, 악의적인 공격자가 AI 알고리즘을 조작하거나 데이터를 변조해 차량의 오작동을 유발할 수 있으므로 AI 모델 배포 과정에서 무결성을 검증하고 외부 공격으로부터 AI 모델을 방어하는 기술이 중요하다.
그렇다면 AI 보안을 강화하기 위해 어떤 전략을 사용해야 할까? 크게 다음 세 가지를 고려할 수 있다.
✅ AI 기반 보안 자동화 도입: 수동 보안 모니터링의 시대는 저물고 있으며 AI 기반의 보안 자동화를 고려할 시점이다. 24×7 동작이 가능하며 사람의 개입을 줄일 수 있으므로 위험 기여도와 우선 순위화에 도움이 된다.
✅ 제로 트러스트 전략 개발: 외부자는 물론이고 내부자 위협도 점점 더 큰 위험으로 자리잡고 있다. 따라서 앞서 언급한 제로 트러스트 전략을 기존의 경계를 넘어 확장해야 한다.
✅ 데이터 보호 집중: 무단 접근 방지하기 위한 기존 보안 메커니즘과 향상된 보안 메커니즘을 도입해서 내부 소프트웨어와 내부 데이터를 철저하게 방어할 필요가 있다.
💡양자 보안
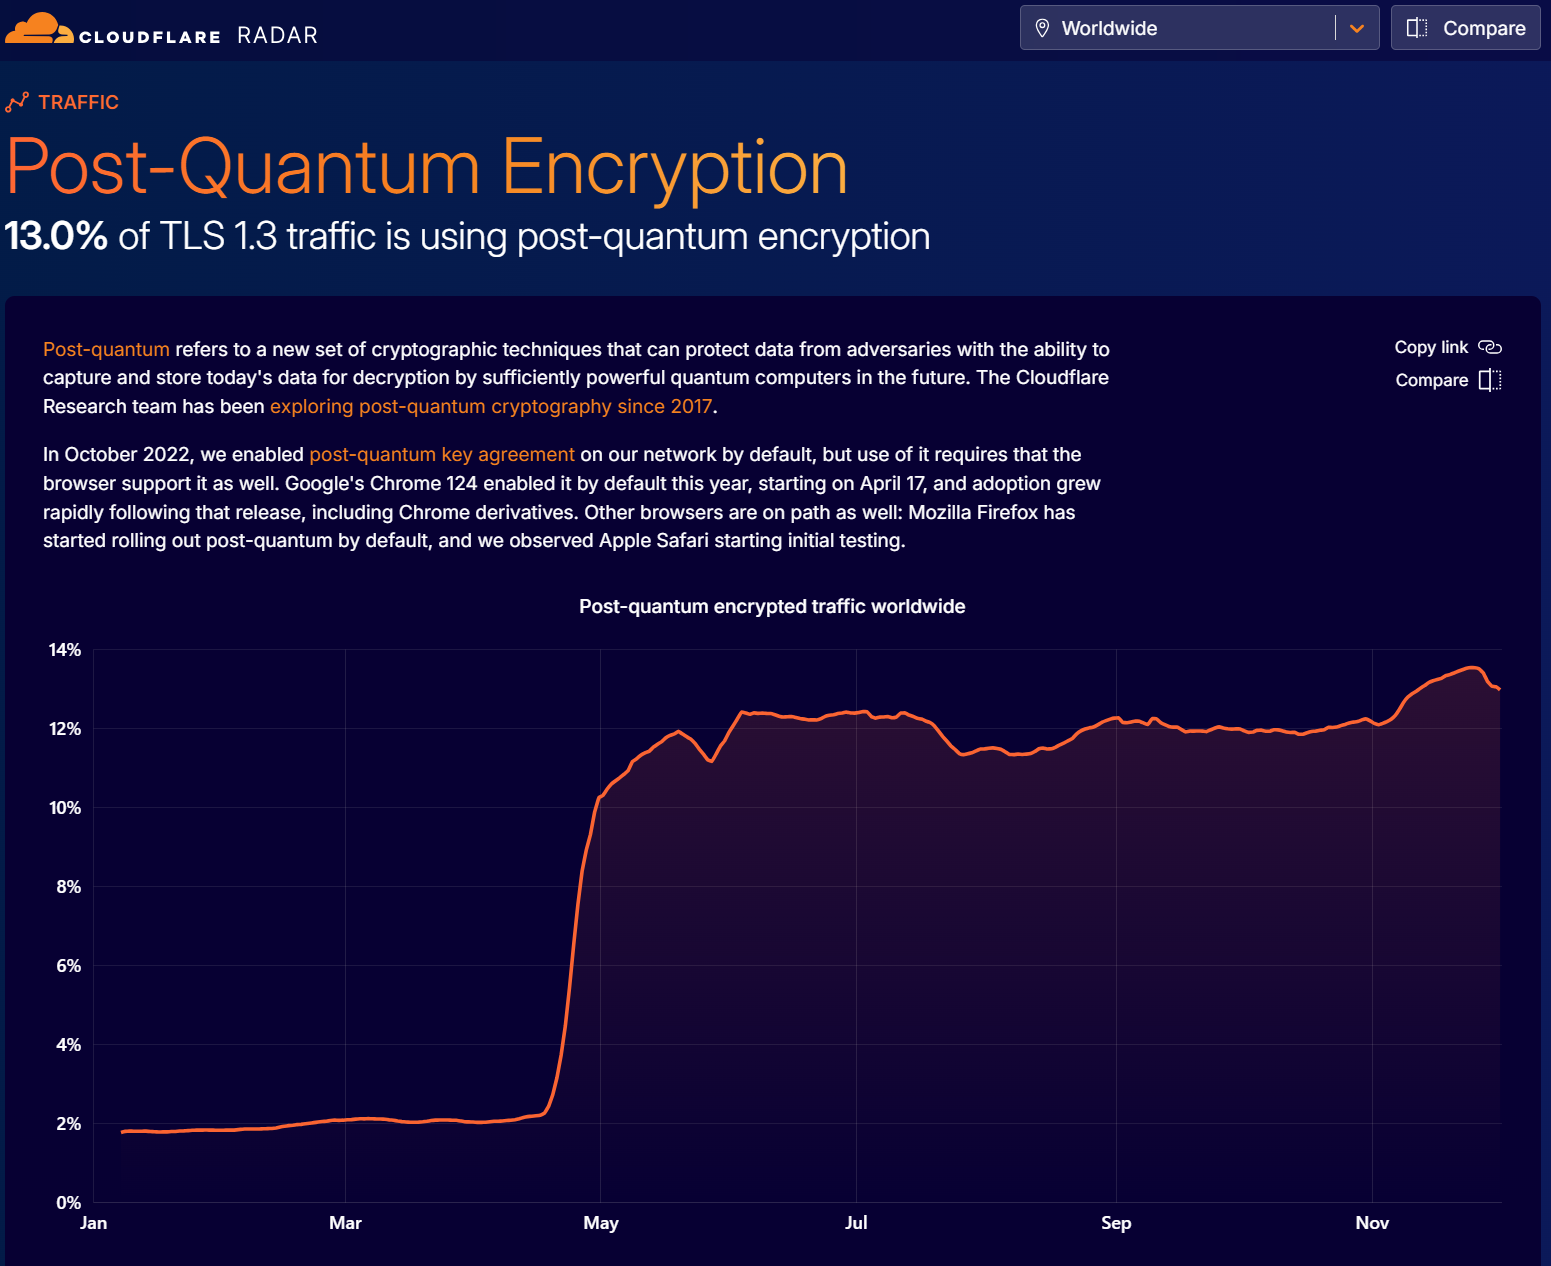
클라우드플레어의 <Year in Review 2024>(https://radar.cloudflare.com/year-in-review/2024) 보고서에 따르면, 전 세계 인터넷 트래픽은 17.2% 증가했으며, 발빠르게 신기술에 대응하기 위한 움직임으로 인해 포스트-퀀텀 암호화가 TLS 1.3 보안 트래픽의 13%에 도달했다고 한다. 이런 변화는 앞서 언급한 구글 윌로우 양자칩이나 마이크로소프트 마요라와 같은 강력한 양자 컴퓨터가 지속적으로 개발됨에 따라 양자 컴퓨팅 공격에 대비하는 포스트퀀텀 암호화에 대한 필요성이 점점 더 커지고 있기 때문이다.
이를 위해 보안 업체와 브라우저 업체 양쪽에서 빠른 행보를 보이고 있다. 구글 크롬과 모질라 파이어폭스는 이미 양자 내성을 지닌 포스트퀀텀 암호화 기능을 탑재한 버전을 배포하고 있으며, 애플 사파리도 테스트를 진행 중이며, 클라우드 플레어와 같은 보안 인프라 업체도 기본적으로 포스트퀀텀 암호화를 활성화해서 고객에게 제공하고 있다. 양자 보안에서 크게 다음 세 가지 주요 기술을 살펴볼 필요가 있다.
✅ 포스트퀀텀 암호화(PQC, Post-Quantum Cryptography): 현재 널리 사용되는 공개키 암호 방식(RSA, ECC 등)은 양자 컴퓨터가 개발되면 쉽게 해독될 수 있다는 취약점이 존재하므로 미래의 양자 컴퓨터의 공격에도 안전한 암호화 기법이 연구되고 있다. 블록체인은 물론이고 안전한 통신, 데이터 보호, 디지털 서명 등 현재 암호화 기술이 사용되는 모든 분야에 적용이 가능한 기술이므로 표준화 작업에 이어 프로그래밍 언어별로 구현체가 나오고 있다.(예: 자바에서 포스트퀀텀 암호화 표준인 JEP 496/497, https://www.infoq.com/news/2024/12/java-post-quantum/)
✅ 양자 키 분배(QKD, Quantum Key Distribution): 양자 역학의 원리를 이용해 두 사용자 간에 안전하게 암호 키를 공유하는 기술로서, 기존의 암호 방식과 달리 QKD는 수학적 계산 복잡성이 아닌 물리학적 원리에 기반하기 때문에 이론적으로 도청이 불가능한 안전한 통신을 제공할 수 있다. 관측하기 전까지는 확정된 값을 가지지 않으며, 관측하는 순간 그 값이 결정되는 불확정성 원리와 완벽한 양자 상태를 복제할 수 없는 복제 불가능 정리로 인해 안정성을 높인다.
✅ 양자 난수 생성기(QRNG, Quantum Random Number Generator): 암호화 과정에서 예측 가능한 요인을 제거하기 위해 진정한 무작위성 난수가 필요하다. 기존 방식으로는 결정론적인 알고리즘으로 난수를 생성하는데, 예측 불가능한 초기값에 의존하고 있다. 보안이 중요한 분야에서는 이런 방식이 완벽한 난수를 보장하지 못하는 상황에 대응할 필요가 있다. 양자 난수 생성기는 양자 역학의 불확정성 원리와 양자 중첩 성질을 이용해 진정한 무작위성을 가진 난수를 생성할 수 있으므로 보안을 강화한다.
💡로봇 보안
조립용 로봇이나 조리용 로봇처럼 한 곳에 고정된 형태의 로봇에서 무인 차량, 배송용 로봇, 전투 로봇 등 이동이 가능한 로봇으로 발전해 나가는 추세다. 따라서 이런 이동식 로봇의 원활한 제어를 위해 앞서 언급한 C-ITS(Cooperative Intelligent Transport Systems, 차세대 지능형 교통 시스템) 인프라를 활용해 실시간으로 정보를 교환해야 한다. 따라서 로봇 보안도 제로 트러스트는 필수적으로 적용할 필요가 있다.
당연히 로봇에 제로 트러스트를 적용하면 보안 수준을 획기적으로 높일 수 있지만, 로봇 자체의 특성을 고려하지 않을 수 없다. 몇 가지 추가 사안을 정리하면 다음과 같다.
✅ 로봇 성능 영향 최소화: 제로 트러스트 보안 정책 적용으로 인해 로봇 시스템 성능 저하가 발생할 수 있다. 실시간 제어, 고속 데이터 처리 등 로봇의 실시간 성능 요구사항을 고려해 성능 영향을 최소화하는 제로 트러스트 아키텍처와 기술을 적용해야 한다.
✅ 다양한 로봇 플랫폼과 운영 환경 지원: 다양한 제조사, 다양한 기능, 다양한 통신 방식의 로봇 플랫폼과 운영 환경을 고려해 유연하고 확장 가능한 제로 트러스트 아키텍처를 설계해야 한다.
✅ 표준과 규제 준수: 로봇 보안 관련 국제 표준(ISO TR 23482-2, IEC 62443 등)과 국내 규제를 준수하는 제로 트러스트 시스템을 구축해야 한다.
✅ 로봇 이상 행동 기반 이상 탐지(Anomaly Detection): 로봇의 행동 패턴, 이동 경로, API 호출 패턴 등을 머신러닝 기반으로 분석해 비정상적인 행동을 사전에 탐지해야 한다.
💡차세대 보안 위협, 새솔테크와 함께 대응하세요!
급변하는 사이버 보안 환경 속에서 새솔테크는 제로 트러스트 2.0을 대비한 전반의 보안 체계를 정교하게 구축하고, 고도화된 보안 요구사항을 충족하기 위한 준비를 마쳤다.
또한 AI 기반 보안(AI Security) 및 양자 보안(Quantum Security) 분야의 최신 기술 동향을 면밀히 분석한 ‘차세대 암호화 기술 및 보안 아키텍처 연구’까지 함께 병행하고 있으며, 이를 바탕으로 글로벌 및 산업 표준 수립 과정에 적극 참여하며 C-ITS 및 V2X 보안 시장의 마이그레이션을 주도하고 있다.
새솔테크는 차세대 모빌리티 보안을 넘어 모든 사용자의 개인정보 보호를 최우선으로 연구를 진행하고 있다. 지속적인 기술 혁신을 통해 보다 안전한 미래, 신뢰할 수 있는 통신 환경을 만들어 나가는데 앞장서겠다.