들어가며
V2X(Vehicle-to-everything)는 지능형 교통망(ITS, 또는 C-ITS)에서 차량이 외부의 다양한 대상과 통신하는 체계를 말합니다. 다른 차량일 수도 있고 도로변의 정보 수집 장치나 신호등과 같이 고정장치(RSU, Road-Side Unit)일 수도 있습니다. 개별 주체가 따로따로 행동하는 것이 아니라 여러 주체가 협동하여 교통망이 스마트하게 동작할 수 있도록 합니다. 이때 중요한 것이 있습니다.
이러한 협동망 안의 여러 주체가 전송하는 메시지를 신뢰할 수 있는가입니다. V2X는 이 신뢰를 전자서명으로 확보합니다. 일례로 차량이 주변에 브로드캐스트하는 안전 메시지(BSM, Basic Safety Message)에는 매번 서명이 붙고, 받는 쪽은 이 서명을 통해 송신 차량이 정당한 인증서를 가졌는지, 내용이 중간에 바뀌지 않았는지 확인합니다.
지금까지는 이 전자서명에 타원곡선 기반의 ECDSA가 사용되어 왔습니다. 작은 크기와 준수한 속도를 보여주기 때문에 무선통신이 주를 이루는 V2X에서는 이상적인 선택이었습니다. 그러나 양자컴퓨터의 등장과 함께 대두된 보안 위협은 V2X 분야에도 예외 없이 닥쳐옵니다.
ECDSA를 포함하는 기존의 암호 체계가 심각한 위협을 받고 있습니다. 충분히 경제적으로 운용 가능한
양자컴퓨터가 등장하면 V2X를 통해 전송되는 모든 메시지의 진위를 확신할 수 없기 때문입니다. 도메인 전체의 신뢰 기반이 흔들립니다. 따라서 요즘 많은 곳에서 얘기되고 있는 양자내성암호가 V2X에도 적용되어야 합니다.
양자내성암호(PQC, Post-Quantum Cryptography)는 양자컴퓨터의 공격으로부터 취약점이 발견되지 않은 종류의 암호 알고리즘들입니다. 이미 미국에서는 연방 정부의 주요 시스템에 2031년 말까지 전자서명을 PQC로 바꾸도록 요구하고 있고, 유럽도 2035년 말까지 전체 전환을 목표로 하고 있으며, 무엇보다 한국에서도 국가정보원이 2026년 9월 암호모듈 검증제도의 PQC 일정을 공지했습니다. PQC 지원은 이제 추가 옵션이 아니고 필수가 되고 있습니다.
그러면 V2X에 PQC 서명을 적용하기 위해 필요한 것은 무엇일까요. 우선 따져 볼 것은 ECDSA가 가졌던 두 장점, 작은 크기와 준수한 속도가 V2X에 PQC를 적용할 때도 유지되는가입니다. 새솔테크에서는 이를 확인해 보기 위해서 자체 구현한 IEEE 1609.2(V2X 메시지 서명과 인증서 형식을 정하는 표준) 스택에 PQC 서명 알고리즘 중 ML-DSA와 FN-DSA를 적용하고 다양한 벤치마크를 수행했습니다. ML-DSA는 FIPS 204로 표준화가 끝났고, FN-DSA는 FIPS 206으로 표준화가 예정된 알고리즘들입니다.
속도? 크기?
앞서 언급했던 BSM은 초당 10회 브로드캐스트되므로 메시지 1건을 처리하는 데 쓸 수 있는 시간은 100 ms입니다. 실제로는 차량 주변에 아주 다양한 대상들과 통신을 해야 하므로 메시지 1건당 훨씬 짧은 시간 안에 처리해야 하지만, 이 100 ms 한계 내에서 메시지 1건의 처리가 얼마 정도를 차지하는지, 여유가 얼마나 되는지를 측정했습니다. 여유가 많다면 주변의 아주 많은 대상과 통신을 하고 메시지를 처리하는 데 걸림돌이 되지 않을 것입니다.
서명보다 더 자주 수행되는 것은 검증입니다. 차량은 자신이 보내는 메시지에만 서명하지만, 주변의 모든 대상이 보내는 메시지는 받는 대로 검증해야 합니다. 그래서 검증은 1초에 처리하는 메시지 건수로 측정하고 현행 ECDSA와 비교했습니다. 표에는 차량의 서명과 함께, 차량의 인증서에 붙는 CA의 서명 알고리즘도 적었습니다.
| 차량의 서명 | CA의 서명 | 서명 시간(ms) | 100ms 대비 여유 | 초당 검증 건수(ECDSA 대비) |
| ECDSA-P256 (현행) | ECDSA | 0.22 | 99.8% | 857 (1.00배) |
| ML-DSA-44 | ML-DSA-44 | 1.41 | 98.6% | 2,368 (2.76배) |
| ML-DSA-87 | ML-DSA-87 | 2.33 | 97.7% | 903 (1.05배) |
| FN-DSA-512 | FN-DSA-512 | 0.36 | 99.6% | 9,160 (10.69배) |
| ECDSA + ML-DSA-87 (composite) | ECDSA + ML-DSA-87 | 2.56 | 97.4% | 429 (0.50배) |
| ECDSA | ML-DSA-44 | 0.22 | 99.8% | 1,532 (1.79배) |
| ECDSA | FN-DSA-512 | 0.22 | 99.8% | 2,216 (2.58배) |
| ECDSA | ECDSA + FN-DSA-512 (composite) | 0.22 | 99.8% | 816 (0.95배) |
Raspberry Pi 5, 어셈블리 가속 미사용. 서명 시간은 2000회 측정의 99% 백분위(p99) 값이고, 검증 건수는 서명자 인증서 검증까지 포함한 메시지 1건 기준. 차량의 서명이 ECDSA인 행은 서명 시간이 ECDSA와 같음.
차량 단말 대신 Raspberry Pi 5에서 어셈블리 가속 없이 측정해 보았습니다. 상용 ITS 단말에서의 측정은 후속 과제입니다. 다양한 알고리즘 조합으로 측정했을 때 가장 무거운 조합도 서명 생성에 100 ms 상한의 3% 이내만 사용하여 97% 이상의 여유가 있었고, 검증은 더 빨라서 ML-DSA-44는 ECDSA보다 초당 2.76배 많은 메시지를 검증했습니다. 생성과 검증 모두에서 지금 사용되는 ECDSA에 비해 크게 나쁘지 않거나 오히려 상회하는 성능을 보이기도 합니다. 흔히 PQC는 속도가 느릴 것이라 오해하기 쉽지만 속도는 크기만큼 큰 문제가 되지 않았습니다. 문제는 크기입니다.
크기 문제를 알아보기 전에 먼저 BSM이 어떤 과정을 거쳐서 외부로 전송되는지를 알아볼 필요가 있습니다. 차량의 위치, 속도, 진행 방향 같은 상태 정보가 먼저 BSM 페이로드로 만들어집니다(SAE J2735). 여기에 서명을 붙인 것이 서명된 메시지(SPDU)이고(IEEE 1609.2), SPDU는 다시 무선 전송 단위인 WSM에 담겨 나갑니다(IEEE 1609.3).
SPDU에는 페이로드와 차량의 서명이 들어가고, 처음 만난 차량의 메시지도 바로 검증할 수 있도록 서명자의 인증서도 함께 들어갑니다. 인증서 안에는 다시 그 차량의 공개키와, 인증서를 발급한 CA의 서명이 들어 있습니다.
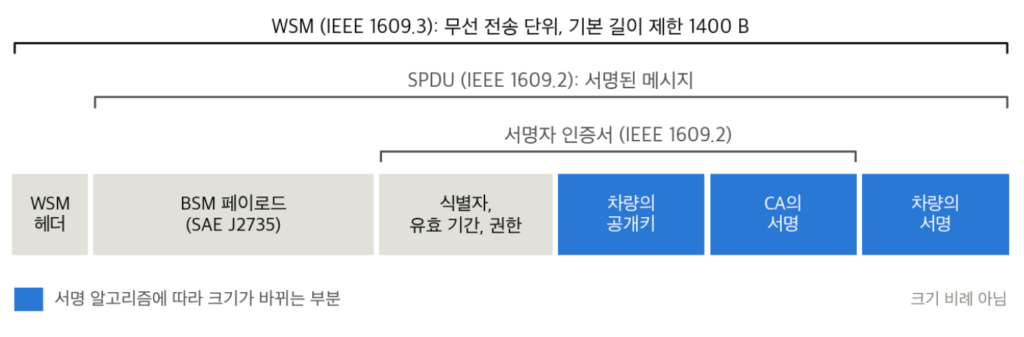
그림 1. BSM이 WSM에 담겨 전송될 때의 구성
서명 알고리즘에 따라 크기가 달라지는 것은 파란색으로 표시한 세 값뿐이고, 나머지는 알고리즘과 무관합니다. WSM 길이의 기본 설정값은 1400 B이고, 설정으로 늘려도 2302 B가 최대입니다. ECDSA로는 인증서까지 포함한 SPDU가 333 B여서 여유있게 들어갑니다.
PQC로 바꾸면 이 세 값이 각각 수백 B에서 수 KB가 됩니다. ML-DSA 계열 중 가장 작은 ML-DSA-44로도 메시지는 6331B로 ECDSA의 19배가 되어 두 한계를 모두 넘고, 한 메시지를 5개에서 9개로 나누어 보내야 합니다. ML-DSA는 어떤 파라미터 집합, 어떤 적용 방식으로도 한 WSM에 들어가지 않았습니다.
여기에는 CA의 서명 알고리즘과 차량의 서명 알고리즘을 달리하는 방식도 포함됩니다. 단일 WSM으로 전송이 가능하려면 크기가 더 작아야 합니다. 작은 크기라는 ECDSA의 장점은 PQC에서는 성립하지 않습니다. 대안이 되는 것은 아직 표준화가 완료되지 않은 FN-DSA 알고리즘을 사용하는 경우입니다.
| 차량의 서명 | CA의 서명 | SPDU 크기 (B) | 1400 B 기준 조각 수 |
| ECDSA-P256 (현행) | ECDSA | 333 | 1 |
| ML-DSA-44 | ML-DSA-44 | 6331 | 5 |
| ML-DSA-87 | ML-DSA-87 | 12025 | 9 |
| FN-DSA-512 | FN-DSA-512 | 2408 | 2 |
| ECDSA + ML-DSA-87 (composite) | ECDSA + ML-DSA-87 | 12195 | 9 |
| ECDSA | ML-DSA-44 | 2691 | 2 |
| ECDSA | FN-DSA-512 | 937 | 1 |
| ECDSA | ECDSA + FN-DSA-512 (composite) | 1002 | 1 |
BSM 페이로드 100 B, 서명자 인증서 첨부, 인증서는 root CA가 직접 발급한 구조 기준. 조각 수는 SPDU 크기를 1400 B 단위로 나눈 값.
물론 이 경우에도 FN-DSA 알고리즘을 전면적으로 사용하는 것은 여전히 단일 WSM 한계를 만족시키지 못합니다. 차량과 CA가 모두 FN-DSA-512로 서명하면 메시지는 2408 B입니다. 그러나 차량의 서명은 ECDSA로 두고 그 인증서에 붙는 CA의 서명에만 FN-DSA-512를 쓰면(역할 분리) 937 B로 단일 WSM 1400 B 안에 들어갑니다. CA 서명에 ECDSA와 FN-DSA-512를 함께 붙여도(composite 이중 서명) 1002 B로 단일 WSM 안에 들어갑니다. 인증서를 함께 보내는 조건에서 측정한 PQC 조합 가운데 한 WSM에 들어간 것은 이 둘뿐입니다.
단, 여기에는 몇 가지 조건이 붙습니다. 일단 차량의 서명에 사용되는 ECDSA는 여전히 양자컴퓨터에 취약합니다. 서명에 대한 양자컴퓨터의 위협은 암호화 알고리즘에서 이야기되는 HNDL(Harvest Now, Decrypt Later)이 아니라 TNFL(Trust Now, Forge Later)입니다. 지금 신뢰하는 서명과 인증서를 양자컴퓨터가 등장한 뒤에 위조할 수 있다는 위협이므로, 키를 오래 신뢰해야 할수록 위험이 커집니다. 단말 인증서들은 대체로 짧은 기간 동안만 사용되기 때문에 공격자에 취약한 윈도우가 상대적으로 작습니다.
보다 중요하고 장기간 활용되는 CA의 인증서에는 PQC 서명을 사용하고 단말에는 기존의 효율을 그대로 갖는 ECDSA를 사용하는 방식은 합리적인 선택이 됩니다. 또 한 가지 조건은 아직 FN-DSA 알고리즘의 표준화가 완료되지 않았다는 것입니다. 하지만 이 알고리즘을 V2X에 사용하려는 움직임은 이미 관측되고 있습니다. 표준화는 완료되지 않았더라도 실험적 기능이 포함된 상용제품은 가능성이 있습니다.
표준화 그룹에서의 논의
V2X 관련 중요한 워킹그룹인 IEEE 1609 WG는 2026년 7월 회의에서 1609.2의 PQC 개정 프로젝트 승인 요청(PAR)을 제출하기로 의결했습니다.¹ PAR 자체는 알고리즘을 정하지 않으며, 알고리즘 방향은 같은 회의의 작업 제안에 있습니다. 작업 제안은 CA의 서명에 ML-DSA 대신 FN-DSA와 SLH-DSA를 추가하는 방향이며 아직 제안 단계입니다. 차량이 PQC 서명을 쓰게 된다면 FN-DSA가 유력하므로 검증 코드를 하나로 맞추자는 이유이며, 이 방향이 FIPS 206 발행에 의존한다고 명시하고 있습니다.
차량의 PQC 서명은 아직 정해지지 않았고, 발표자는 차량에 PQC 지원이 요구되는 시점을 2032년경으로 내다봅니다. 측정 결과로 보면 차량 서명을 FN-DSA-512로 할 때 인증서를 함께 보내면 2408 B로 한 WSM을 넘습니다. 인증서 대신 인증서의 식별자만 보내면 797 B로 들어갑니다. 다만 이렇게 하려면 수신 차량이 상대의 인증서를 미리 보유해야 하므로 메시지와 별도로 인증서를 전달하는 경로가 새로 필요하고 이를 위한 별도의 프로토콜도 정의되어야 하는 문제이긴 합니다.
이 전달 방식을 정의하고 RSU 등에서 시나리오로 검증하는 것은 후속 과제입니다. 그보다 앞선 2026년 4월 회의에서는 차량의 BSM 서명은 ECDSA로 두고 그 인증서를 발급하는 CA만 Falcon-512로 서명하는 안을 과도기 선택지로 검토했습니다.² 모두 PQC로 바꾸면 차량이 보내는 데이터가 약 7배로 늘지만 이 안은 약 2.2배에 그친다는 추정입니다. 앞에서 본 역할 분리 구성과 같은 구조이며, 이 글의 측정은 그 구성이 실제로 단일 WSM에 들어간다는 것을 보여줍니다.
¹IEEE 1609 WG 2026년 7월 회의 자료. https://grouper.ieee.org/groups/vt-its/1609/public/meetings/2026-07/
²IEEE 1609 WG 2026년 4월 회의 자료. https://grouper.ieee.org/groups/vt-its/1609/public/meetings/2026-04/
인증서 발급 문제
V2X 메시지의 서명과 검증 외에 또 하나 중요하게 고려해야 하는 것은 인증서 발급의 효율성입니다. V2X에서는 프라이버시 보호를 중요한 요소로 보고 있고 이를 위해서 단기 가명 인증서들을 대량으로 발급합니다. 그리고 짧은 주기(약 일주일)로 차량 단말이 사용하는 인증서를 교체합니다. 이마저도 주당 사용할 인증서를 20개씩 발급받아서 차량 단말이 필요시마다 20개의 인증서 중 하나를 임의로 사용할 수 있습니다. 인증서만 봐서는 원래 신원을 추적할 수 없게 하려는 의도입니다.
만약 3년치를 한 번에 발급받으면 인증서는 3120개입니다. 이렇게 많은 인증서를 효율적으로 발급하기 위해 현행 SCMS(V2X 인증서 관리 인프라)는 butterfly key expansion이라는 기법을 씁니다. 차량이 공개키 쌍 하나를 만든 후 이를 업로드하면 서버가 거기서 인증서 수천 개 분량의 공개키를 계산해 내서 인증서를 발급하고, 차량은 각각에 대응하는 개인키를 스스로 계산합니다. 이런 계산이 가능한 이유는 타원곡선 공개키끼리 덧셈 연산을 할 수 있다는 수학적 성질 덕분입니다. 표준 ML-DSA와 FN-DSA의 키에는 아쉽게도 이 성질이 없다는 것이 문제가 됩니다.
그러면 차량이 발급받을 인증서마다 키를 직접 만들어 업로드해야 합니다. 3120개를 받는 데 필요한 업로드가 49 B(공개키 하나 포함)에서 약 3.9 MiB(ML-DSA-44, 3120개)로 늘어나고, 받는 인증서 수에 비례해 계속 커집니다. 프라이버시도 약해집니다. SCMS는 단일 서버가 아니고 역할이 나눠진 RA와 ACA가 함께 인증서를 발급합니다. 지금처럼 ECDSA를 사용할 때는 차량의 신원을 아는 등록 기관(RA)과 가명 인증서를 발급하는 기관(ACA)이 공모해야 가명 인증서를 실제 신원과 연결할 수 있습니다.
하지만 PQC를 사용할 때 대량의 공개키를 평문으로 업로드하는 구조에서는 RA 혼자서도 인증서와 신원을 연결할 수 있게 됩니다. 이 후퇴는 공개키를 평문으로 올릴 때의 이야기이고, ACA만 볼 수 있게 암호화해서 올리는 방법은 이번에는 평가하지 않았으나 추후 다시 살펴볼 이유는 충분합니다.
PQC 서명을 사용하면 이대로 프라이버시의 후퇴를 감내할 수밖에 없는가 하면 그렇지는 않습니다. 앞서 본 바와 같이 PQC 서명을 CA에만 적용하고 차량 단말에는 여전히 ECDSA를 사용하는 역할 분리는 여기에서도 작동합니다. 차량 키가 ECDSA로 남으므로 butterfly key expansion이 그대로 성립합니다. 차량 단말이 업로드하는 공개키는 다시 하나가 되고 늘어나는 것은 커진 인증서의 다운로드뿐입니다.
국내 검증제도
국내 KCMVP(암호모듈 검증제도)는 PQC 서명을 아직 검증대상으로 두지 않았지만 계획은 만들어져 있습니다(관계부처합동「汎국가 양자내성 암호체계 전환 종합 추진계획」, 2025년 9월). 국가정보원이 2026년 9월 공지한 전자서명 후보군은 AIMer, HAETAE, ML-DSA, SLH-DSA이고 FN-DSA는 없습니다(국가정보원 「양자내성암호 검증대상 후보군 및 추진 일정 공지」,2026년 9월 1일). 검증대상은 2028년 1월에 선정할 예정이고, 선정 1년 뒤 검증을 시행하며 2년 뒤에는 탑재가 의무화됩니다.
하지만 그 전이라도 PQC를 넣은 제품이 인증을 받을 수는 있습니다. 현행 기준은 PQC를 비검증대상, 비보안 기능으로 보고 하이브리드 형태의 탑재를 허용하며, 검증 모드에서도 동작하도록 허용합니다(국가정보원 등, 「암호모듈 구현안내서 Part 1」부속서 C.5, 2025년 12월).
FN-DSA가 국내 후보군에 없지만 같은 공지에 후보군은 확대될 수 있다고 명시되어 있습니다. 알고리즘을 나중에 교체할 수 있는 설계(crypto-agility)가 실질적인 요구 조건이 될 것입니다.
맺으며
여기까지 살펴본 바와 같이, 지금처럼 모든 경우에 단일 알고리즘(ECDSA)을 사용하는 순수한 구조는 PQC로는 달성할 수 없습니다. 크기 문제를 해결하려고 기존의 네트워크 인프라를 통째로 교체하는 것은 요원한 일이기 때문이기도 합니다. 그럼 우리가 질문해봐야 하는 것은, 단일 알고리즘 구조로 갈 수 없다면 어느 계층에서 어느 목적으로 어떤 알고리즘을 사용해야 하는가입니다. 인증서가 효력을 갖는 기간은 어떤지, 그 크기는 특정 레이어에서 감당할 수 있는지 등을 종합 검토해야 합니다. 현실적인 선택지는 다음과 같습니다.
- 무선 구간의 가명 인증서는 ECDSA로 두고, 유선으로 전달되는 등록 인증서에 PQC를 적용합니다. 등록 인증서는 오래 사용하는 인증서이므로 TNFL 위협에 더 노출되고, 약 일주일 주기로 교체되는 가명 인증서는 양자컴퓨터를 이용한 위협이 상대적으로 작습니다.
- PQC 서명을 도입하여 메시지 파편화와 재조립을 표준화된 방법으로 지원합니다. 평문 업로드에서 생기는 프라이버시의 약화는 추가 연구가 필요한 항목으로 남겨 둡니다.
- 크기 제한을 만족하는 FN-DSA 역할 분리 구성으로 먼저 구현하고 평가하면서, 배포는 FIPS 206의 표준 확정과 IEEE 1609.2 개정을 보고 결정합니다.
측정한 PQC 조합 가운데 한 WSM에 들어간 것은 모두 FN-DSA-512를 썼지만, FN-DSA는 아직 표준화되지 않았고 국내 검증대상 후보군에도 없습니다. FIPS 206과 IEEE 1609.2 개정, 국내 검증대상 선정을 앞두고 V2X에서 FN-DSA가 갖는 쓰임을 업계가 측정 근거와 함께 제시할 필요가 있습니다.
더 자세한 내용
구현 방식과 측정 조건, 프로파일별 전체 수치, 선행 연구와의 비교는 기술 보고서 PQC Transition of V2X Message Signatures: IEEE 1609.2 Integration and Analysis of Size, Performance, and the Issuance Path (IACR ePrint)에 정리했습니다.